C'è una parola che nel 2023 ha diviso Bitcoin in due: spam. Da allora la discussione è rimasta ferma a una foto — le iscrizioni, i NFT, i PNG da 400 kilobyte — mentre la catena è andata avanti. Oggi lo spamming non ha più la faccia che aveva tre anni fa.
Questo è un pezzo tecnico, ma non tecnico-snob: riguarda chi paga, chi decide e perché, tre anni fa, una rete di 30 miliardi di dollari si è quasi spezzata per una discussione su OP_RETURN.
Che cos'è "spam" in Bitcoin
Su una rete normale, spam è un concetto semplice: posta non richiesta. Su Bitcoin è più insidioso, perché la risposta classica — "c'è un filtro" — non esiste. Chiunque può inviare qualsiasi transazione valida, e il protocollo non ha un campo "motivo".
Quindi "spam" in Bitcoin significa qualcosa di preciso: uso di spazio nei blocchi per trasmettere dati che non sono pagamenti. Immagini, testi, codice, calcoli. Non è illecito: è tutto valido, e ogni byte paga le commissioni come qualsiasi altro.
La domanda che divide è chi ci guadagna e chi ci rimette. Ed è qui che il problema si fa interessante.
Dove si nascondono i dati
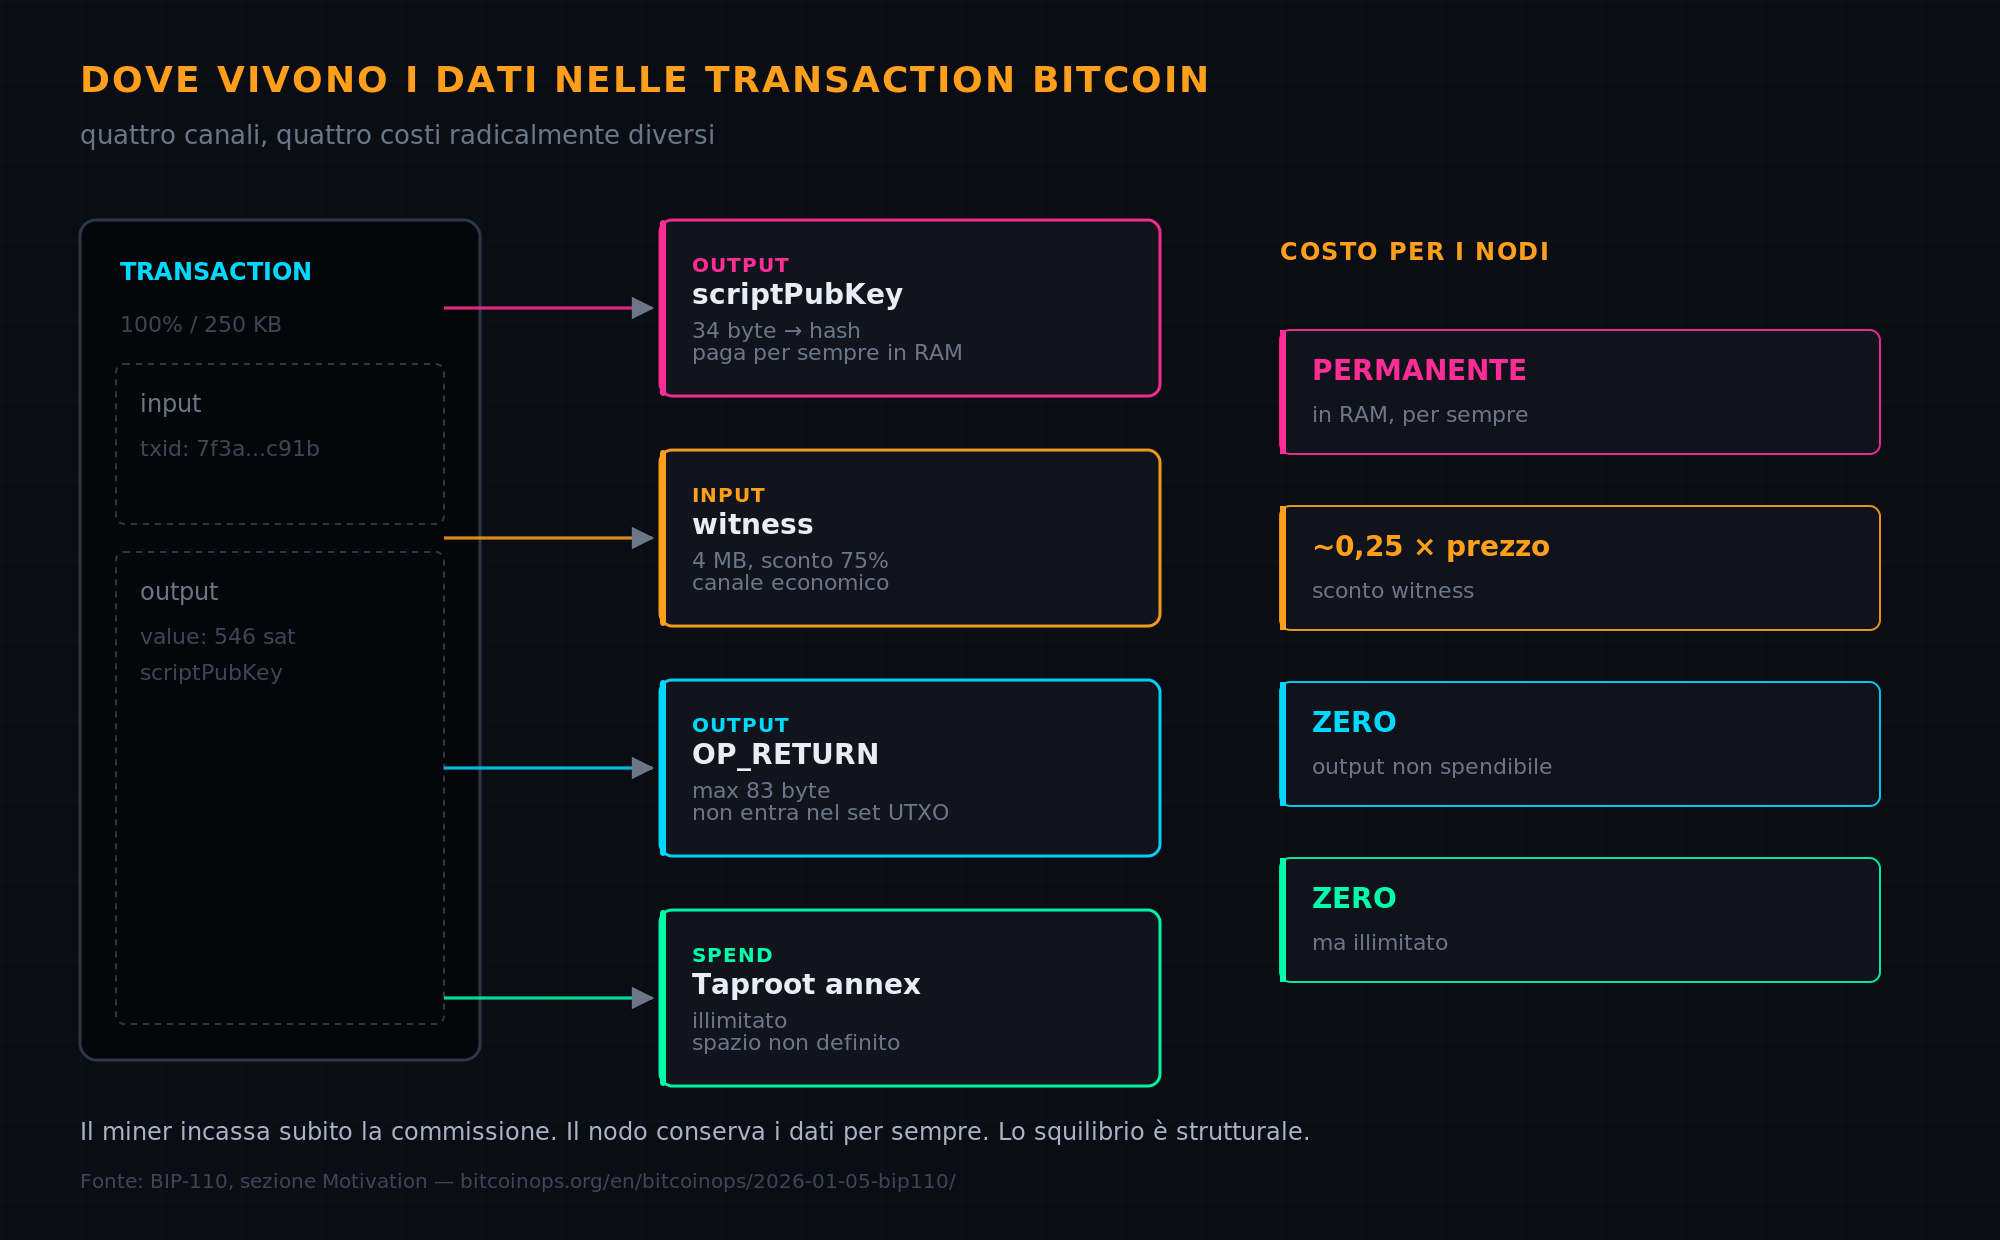
Bitcoin ha quattro posti dove un messaggio può nascondersi, e ognuno ha un costo diverso. Capirli è il prerequisite per capire tutto il resto.
1. Lo scriptPubKey
È il posto più ovvio, e anche il più scomodo. Ogni output non speso deve restare nel set UTXO, che i nodi tengono in memoria veloce e non possono potare. Scrivere dati qui significa: pagare per sempre, in RAM, per ogni nodo della rete.[1]
Per questo lo scriptPubKey moderno è di 34 byte e non uno di più: contiene solo un impegno (un hash) alle condizioni di spesa, che stanno nel witness.
2. Il witness
Questo è il punto chiave, e la ragione di tutto. SegWit (2017) ha introdotto lo sconto del 75%: un byte di dati nel witness costa 1 unità di peso invece di 4. Taproot (2021) ha rimosso il limite alla dimensione degli script nei percorsi di spesa alternativi.
Combinati, i due upgrade hanno creato un canale economico: 4 megabyte di dati arbitrari per transazione, al 25% del prezzo.[5][6] E le iscrizioni Ordinals lo usano esattamente per questo.
3. OP_RETURN
Il caso più discusso. `OP_RETURN` crea un output provabilmente non spendibile: nessuno può spenderlo, quindi i nodi non lo devono tenere nel set UTXO. È l'unico posto "gratis" dal punto di vista della memoria.
Ma ha un limite storico di 83 byte, e quel limite è diventato il cuore della battaglia politica di cui sopra è stato parte il mese scorso.
4. Il Taproot annex
Una sezione opzionale del witness di una spesa Taproot, che viene eseguita ma il cui risultato viene scartato. La specificazione la definisce come "dati non definiti, di dimensione illimitata". Non ha oggi alcun uso legittimo: è uno spazio che esiste e che nessuno controlla.[1]
5. E poi c'è il modo "furbo"
Se vuoi, puoi nascondere dati ovunque: dentro un output multi-firma finto, dentro una transazione che sembra normale. Il protocollo non distingue "il byte è stato messo qui per pagare" da "il byte è stato messo qui per comunicare".
Ecco perché la risposta corretta non può essere un filtro: non c'è modo di distinguere un uso legittimo da uno illecito se la forma è la stessa. Si può solo alzare il costo di certe forme, e questo è esattamente ciò che BIP-110 provò a fare.
Le tecniche, una per una
Ordinals — l'originale
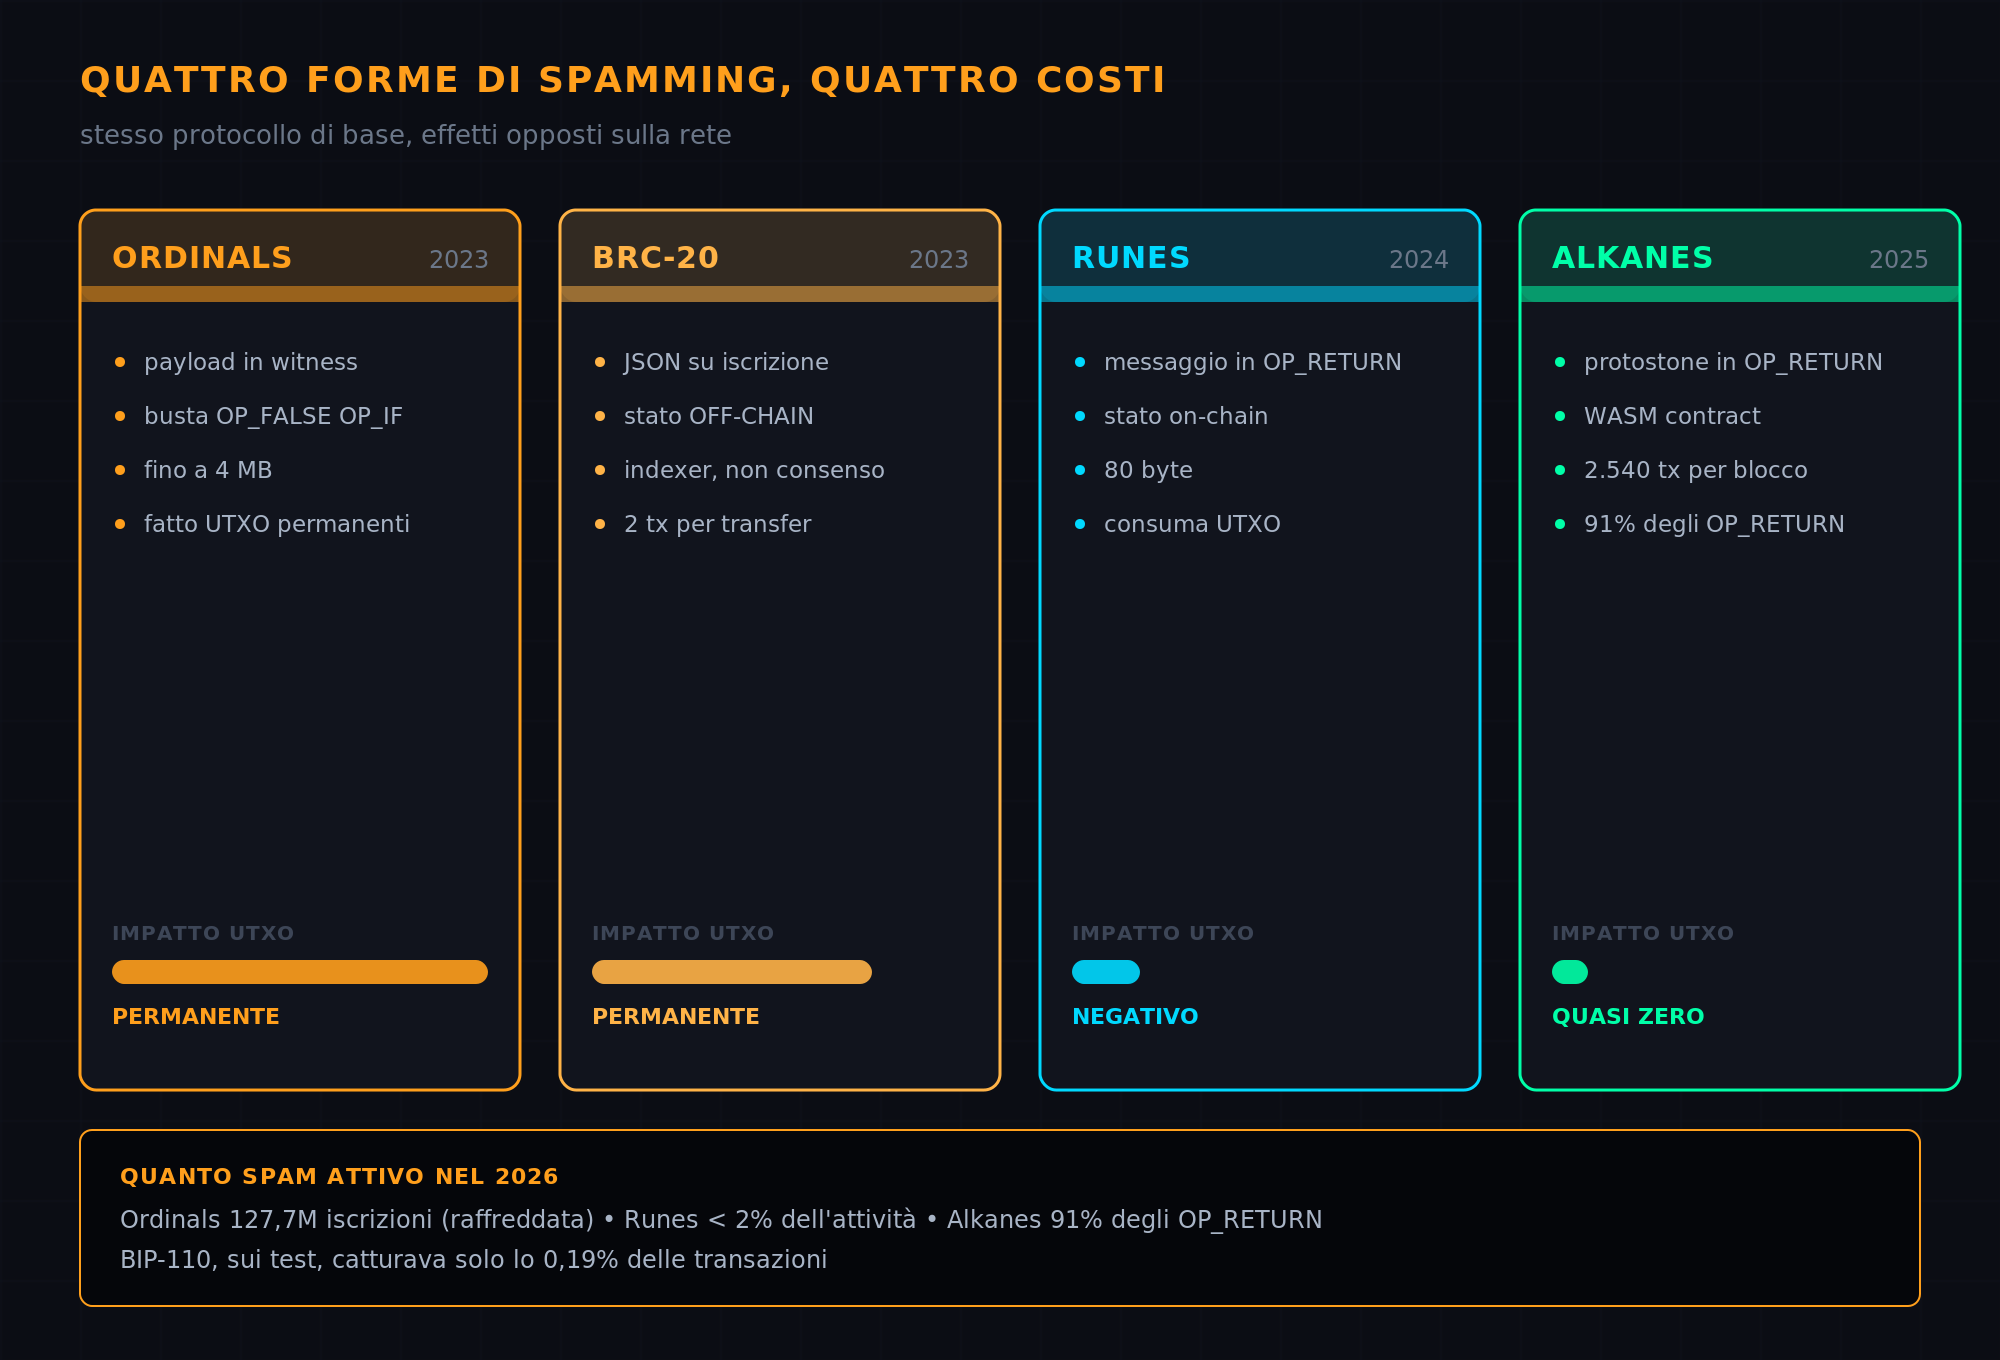
Protoclo di Casey Rodarmor, introdotto nel 2023. L'idea: ogni satoshi ha un numero di serie, e a ogni satoshi si può legare un contenuto arbitrario. I jpeg degli utenti, i PNG, l'HTML, l'audio.[2]
Il meccanismo tecnico è un trucco elegante. Il contenuto sta in un witness script-path di Taproot, incapsulato in una busta OP_FALSE OP_IF ... OP_ENDIF: una condizione che non viene mai eseguita. L'interprete di script la ignora completamente, ma i byte restano scritti nella catena, identici su ogni nodo.[2]
Dentro la busta ci sono tre cose: il marcatore ord, il tipo MIME, e il payload grezzo. Ogni push è limitato a 520 byte, ma il limite complessivo è quello di Taproot.
Il costo: un milione di byte di contenuto diventa circa 250.000 vbyte dopo lo sconto witness — al minimo di 1 satoshi per vbyte, circa 250.000 satoshi, 0,0025 BTC.[5][9]
Il punto che rese il protocollo così discusso non è il prezzo: è che l'inscrizione è indistinguibile da una spesa normale. Un nodo che volesse rifiutare le iscrizioni dovrebbe ispezionare e filtrare i contenuti degli script — un lavoro che la comunità ha sempre considerato una forma di censura. Rodarmor lo definì uno sfruttamento di una vulnerabilità di Bitcoin Core, e propose una patch per filtrarle: fu rifiutata.[6]
Il bilancio del 2023-2024 fu violento. In tre settimane le iscrizioni presero circa il 50% dello spazio nei blocchi. La dimensione media dei blocchi salì da 1,18 MB a 1,74 MB (+47%) e toccò 2,29 MB a marzo 2024.[5] Nel maggio 2023, durante la febbre dei BRC-20, il mempool superò le 500.000 transazioni non confermate e Binance sospese i prelievi in BTC.[5]
Il totale: 127,7 milioni di iscrizioni al 20 ottobre 2026, quasi quattro volte il totale di settembre 2023.[8]
BRC-20 — i token che non sapevano cosa fossero
Introdotto a marzo 2023 da uno sviluppatore pseudonimo noto come domo, due mesi dopo l'uscita di Ordinals. Funziona iscrivendo piccoli documenti JSON che dicono "deploya questo ticker", "conia questo numero", "trasferisci questo numero".[5][9]
La cosa che rende BRC-20 interessante è una debolezza: lo stato dei token non è garantito dalla catena. I nodi Bitcoin non capiscono BRC-20. Sono indexer off-chain che leggono il JSON iscritto e calcolano i saldi indipendentemente.[9][12]
La sicurezza del protocollo dipende quindi dal consenso degli indexer, non dal consenso di Bitcoin. Ogni trasferimento costa due transazioni on-chain (iscrivere il trasferimento, poi spenderlo) — il doppio delle commissioni di un pagamento normale.[12]
BRC-20 ha dominato il volume delle iscrizioni per anni: circa 92,5 milioni di transazioni su 97,4 milioni totali a settembre 2025.[11] Ha però anche generato un'enorme quantità di UTXO di piccole dimensioni, perché ogni operazione di token (deploy, mint, transfer) produce un nuovo output.[5]
Runes — la correzione progettuale
Nel 2024, gli stessi autori di Ordinals e BRC-20 proposero Runes, che è l'opposto di BRC-20 in un punto preciso: invece di usare il witness (fino a 4 MB, con sconto) e creare UTXO spazzatura, Runes incapsula i messaggi di protocollo in output OP_RETURN (80 byte) e lega i saldi dei token direttamente agli UTXO standard.[6][9]
Il risultato è che spendere un token consuma UTXO invece di crearne, e i dati occupano 80 byte invece di 4 megabyte. Runes è un protocollo molto più efficiente, e la sua architettura non crea la bolla di polvere di BRC-20.
Ma Runes non ha funzionato come sperato, e la ragione è più interessante del fallimento. Al lancio, nell'aprile 2024, vide un picco impressionante: commissioni medie a 127,97 dollari, punte oltre 1.000 sat/vB, un record assoluto.[5] Poi è crollato. Nel 2026 Runes è sotto il 2% dell'attività di rete.[3]
La lezione: un protocollo più efficiente non è un protocollo che dura. E un protocollo che funziona senza attriti non attrisce nessuno.
Alkanes — lo spamming di oggi
Ed ecco il colpo di scena, che cambia radicalmente il quadro. Alkanes è un metaprotocollo che esegue contratti smart in WebAssembly direttamente su Bitcoin.[7]
La struttura è elegante: il codice del contratto viene impiantato una volta sola, come un binario compresso in un Taproot reveal. Poi tutti interagiscono con quel contratto inviando messaggi minuscoli — i protostoni — che viaggiano dentro un OP_RETURN con envelope compatibile Runes.[7]
I numeri sono impressionanti. Su una finestra di 60 giorni, il 91% di tutti gli output OP_RETURN della rete sono protostoni Alkanes, con punte del 95-98% ogni singolo giorno per tre settimane consecutive.[3] Alkanes è partito dal blocco 880.000 il 20 gennaio 2025, e ha preso il comando definitivo nel 2025.[7]
Sul bilancio: circa 5,2 GB di spazio nei blocchi in due mesi — il 39% di tutto ciò che Bitcoin produce — con circa 2.540 protostoni per blocco.[3] Per byte, Alkanes è "quasi tutto" ciò che passa per OP_RETURN.[7]
Ma c'è un dettaglio che vale la pena sottolineare, perché mostra quanto sia insidioso misurare lo spam: Alkanes quasi non gonfia il set UTXO. I suoi carrier sono per il 99% self-spend P2WPKH che vengono spesi subito — fluiscono, non si accumulano.[3] Se misuri Alkanes con la metrica del UTXO set, concludi che è innocuo. Avrai misurato la cosa sbagliata.
È un carico di tipo opposto a quello delle iscrizioni del 2023: quelle lasciarono una cicatrice permanente nel set UTXO (la linea P2TR che sale e resta alta), Alkanes tassa lo spazio e il record permanente ma non il set.
Altre tecniche
Non finisce qui. Gli Stamps codificano dati in output non spendibili che imitano firme multisig finte — un approccio diverso che non sfrutta lo sconto witness.[10] Il Taproot annex resta lo spazio più grande e meno controllato: dati illimitati, nessun uso legittimo, e BIP-110 lo avrebbe reso non valido.[1]
E c'è la steganografia: dividere un file in pezzi da 256 byte e spargerli in campi che hanno un altro significato. BIP-110 lo ammette esplicitamente — non può impedirlo, ma può renderlo non standard, frammentato e costoso.[1]
Chi paga, davvero
Questa è la sezione che spiega perché la questione è seria e non una lite di nicchia.
Il punto cieco strutturale è questo: la commissione di una transazione che salva dati va solo al miner che include il blocco, ma il costo di conservare quei dati ricade su tutti gli operatori di nodo, che non ricevono nemmeno una parte della commissione — e devono continuare a scaricare, conservare e servire quei dati per sempre.[1]
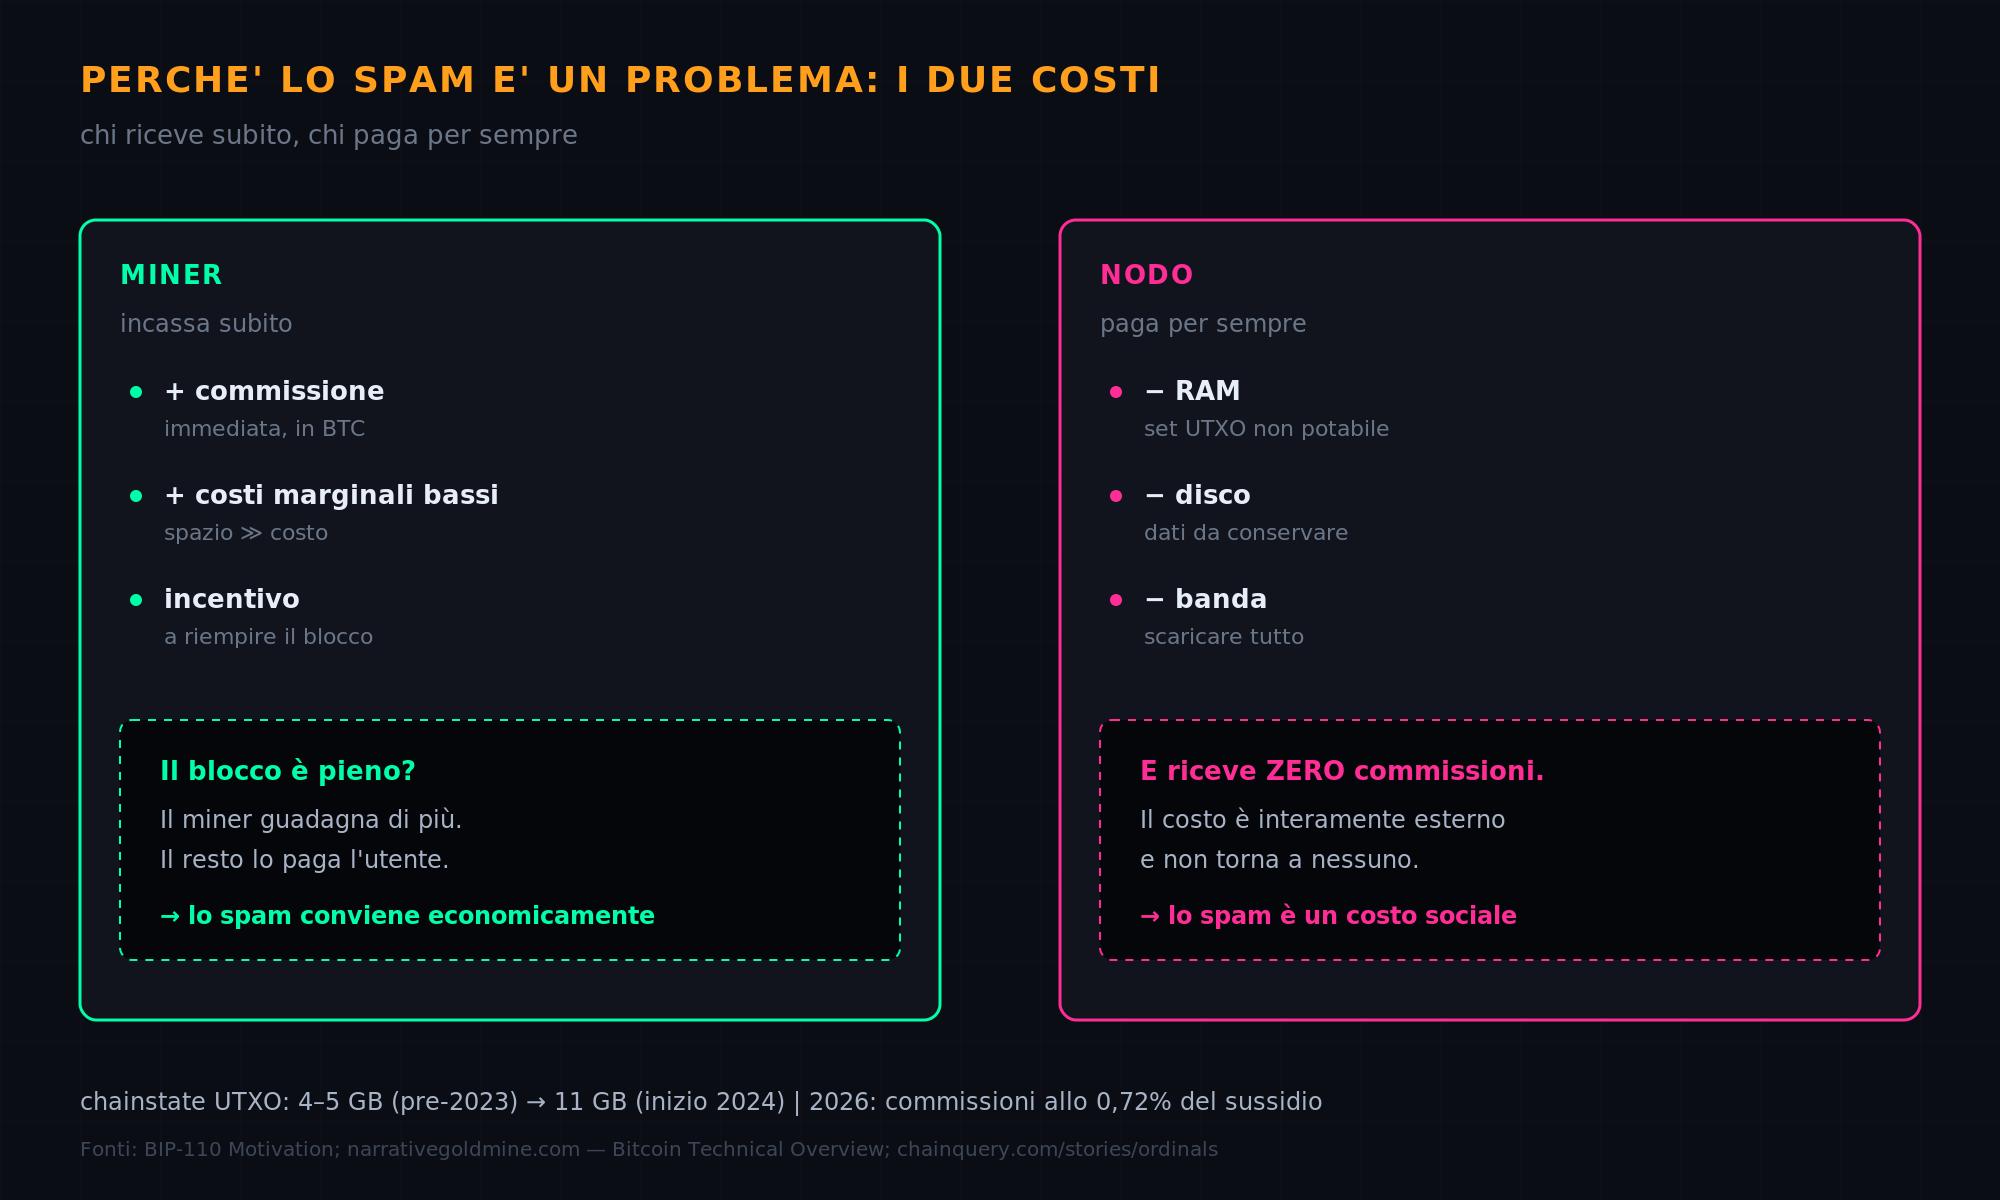
È uno squilibrio strutturale, non un caso. Il miner incassa subito; il nodo paga per sempre.
E il costo per i nodi non è leggero. Prima del 2023 il chainstate era dell'ordine di 4-5 GB; all'inizio del 2024 superò gli 11 GB — il footprint richiesto per tenere gli output non spesi raddoppiò in un anno.[10] Nello stesso periodo l'intera blockchain crebbe di circa 93 GB, contro circa 55 GB all'anno precedenti.[10]
Il caso più estremo: oltre il 30% di tutti gli UTXO era legato a iscrizioni Ordinals a metà 2025, e quasi la metà di tutti gli UTXO conteneva meno di 1.000 satoshi — indicatori di output polvere usati per immagazzinare dati piuttosto che per attività economica.[10] L'inscrizione Ordinals tipica sta in un UTXO di esattamente 546 satoshi, il minimo per non essere considerato polvere.[10]
Ma c'è una notizia buona, ed è recente. Le commissioni, nel 2026, sono tornate sotto l'1% del sussidio. Nel periodo 969.090-970.097 si sono raccolti 22,96 BTC di commissioni contro 3.172,96 BTC di ricompensa totale: appena lo 0,72%.[2]
Perché? Perché lo spamming è diventato costoso. E chi lo fa non è più lo hobbista che paga 0,0025 BTC per un PNG: è un protocollo che ha bisogno di migliaia di transazioni al giorno per funzionare.
Il dibattito, senza ingenuità
Vale la pena riassumere le due posizioni, perché nessuna delle due è stupida.
La posizione dei sostenitori: le iscrizioni generano commissioni che securing la rete nel lungo periodo, quando il sussidio continuerà a dimezzarsi. Sono un uso legittimo e permissionless di spazio pubblico: paghi il prezzo di mercato, e se è conveniente per te, è affare tuo.[12]
La posizione dei critici: lo sconto witness è stato progettato per rendere conveniente firmare, non per consentire l'archiviazione. L'iscrizione sfrutta un bug di Bitcoin Core. E poi c'è la questione dei costi sociali: ricordiamo che BIP-110 proponeva di vietare anche i contenuti che una larga maggioranza di operatori di nodo troverebbe oggettivamente inaccettabili, e che lo stesso testo menzionava il rischio di materiale di abuso sessuale su minori pubblicato on-chain.[1]
Il punto che raramente viene fuori, e che secondo BIP-110 vale la pena sottolineare, è un altro: Bitcoin come sistema di pagamento è censorship-resistant. Se i pagamenti diventano costosi perché lo spazio è occupato da archivi, gli utenti ricorrono a processori di pagamento di terze parti — e i pagamenti diventano più facili da censurare. Vietare l'archiviazione non è solo questione di costi dei nodi: è questione di proprietà della moneta.[1]
E c'è l'ironia finale, che BIP-110 mette nero su bianco: nello sviluppo software è pratica comune disabilitare i casi d'uso non supportati, perché non farlo rapidamente diventa insostenibile e porta lo sviluppo a bloccarsi. Il testo scrive: "Bitcoin dovrebbe fare una cosa, e farla bene."[1]
Il tentativo: BIP-110, e perché è fallito
Ho dedicato un articolo separato allo split di agosto 2026, quindi qui solo il necessario sul meccanismo.
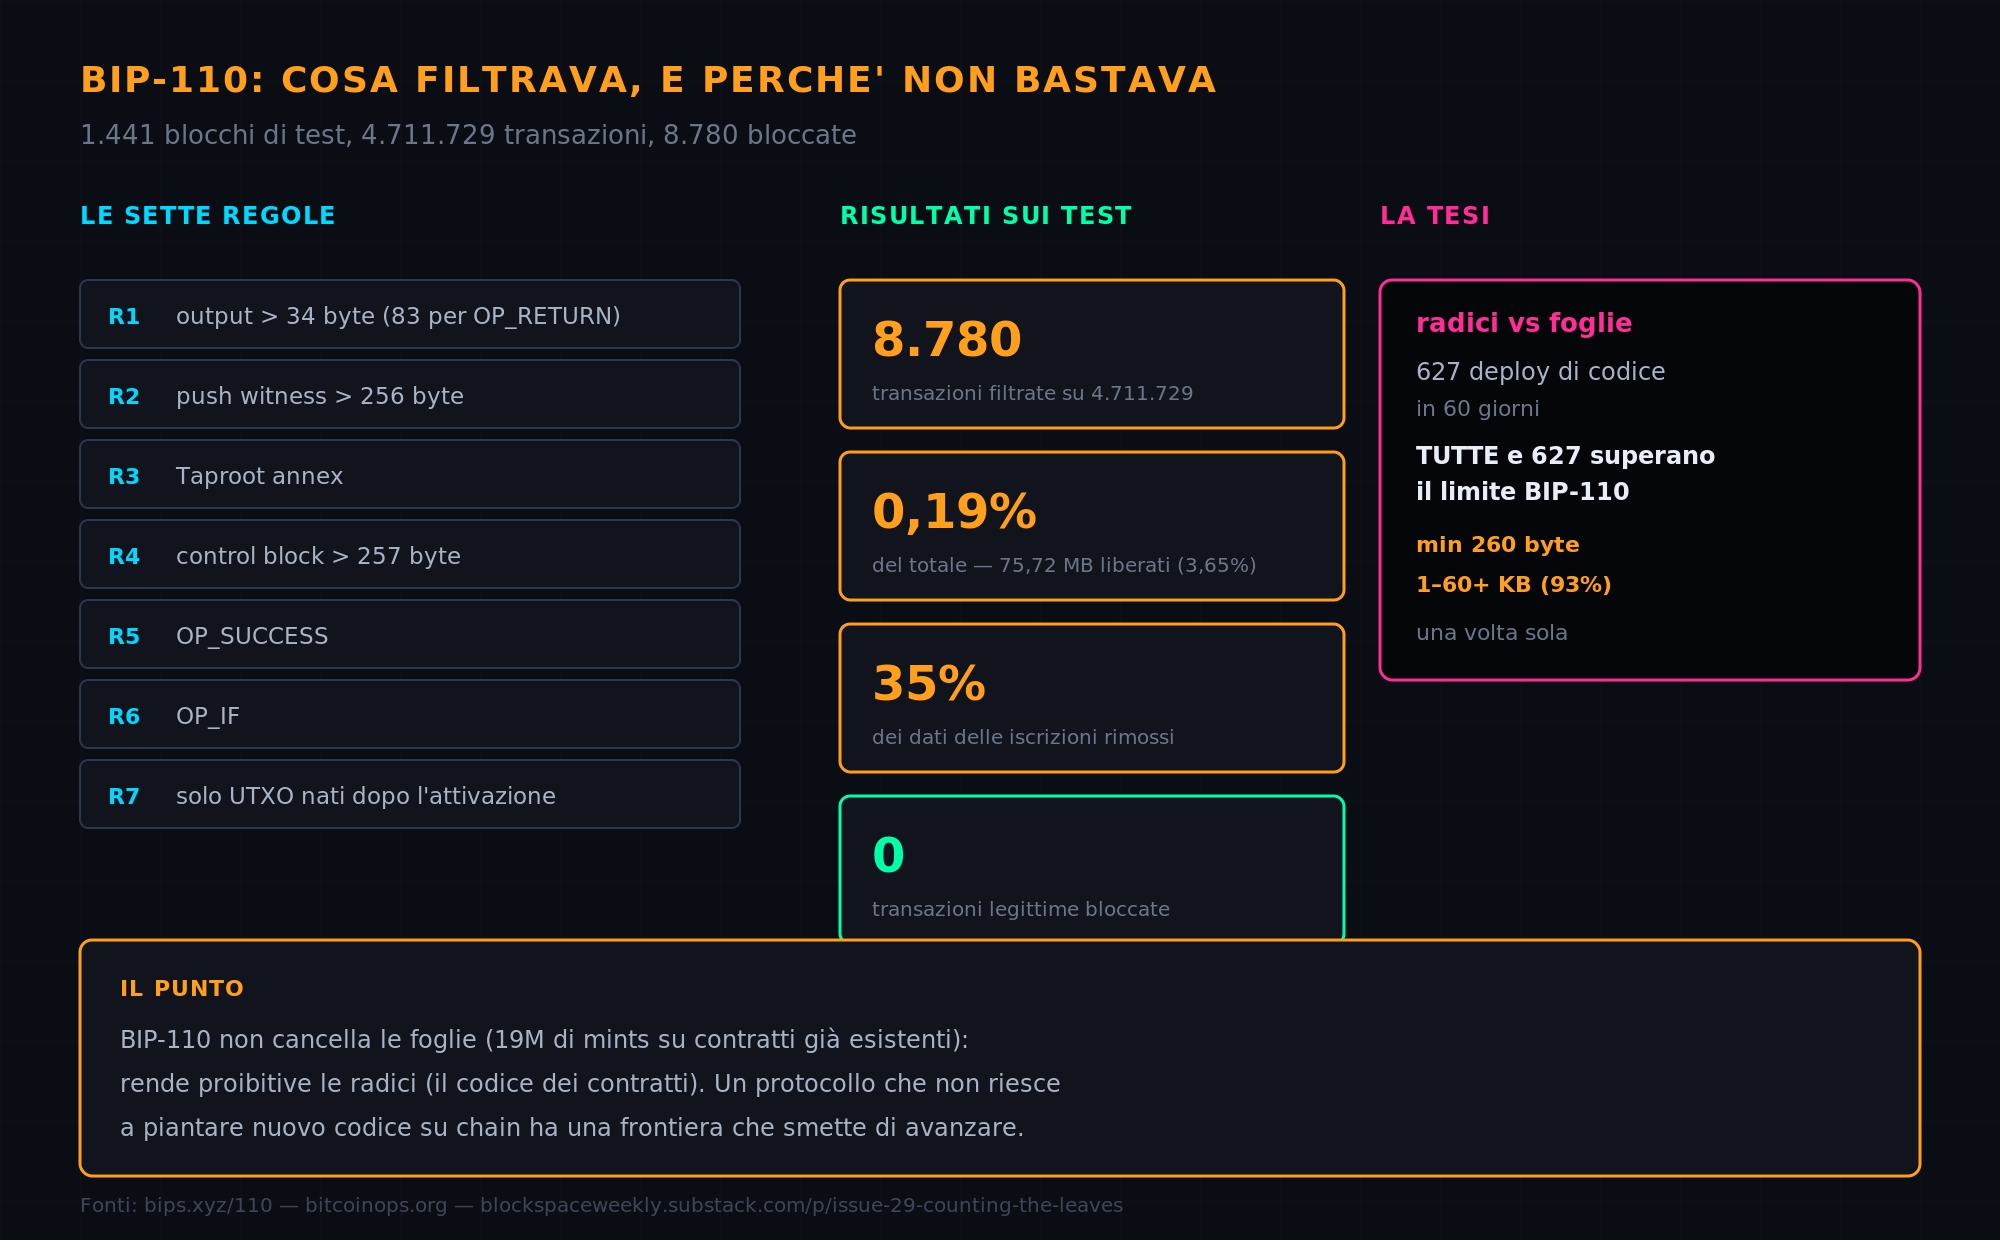
BIP-110 ("Reduced Data Temporary Softfork") propose di limitare temporaneamente — circa un anno — i dati arbitrari a livello di consenso: sette regole che bloccano output oltre 34 byte (83 per OP_RETURN), push di witness oltre 256 byte, l'annex Taproot, control block oltre 257 byte, e l'uso di OP_SUCCESS e OP_IF negli script.[1]
Le regole si applicavano solo agli UTXO creati dopo l'attivazione: quelli precedenti erano "grandfathered" e restavano spendibili esattamente come prima. Nessuna moneta esistente poteva essere congelata.[1]
I dati sui test sono notevoli: in 1.441 blocchi consecutivi (4,7 milioni di transazioni, dicembre 2025 - gennaio 2026), BIP-110 filtrò 8.780 transazioni su 4.711.729 — appena lo 0,19% — liberando 75,72 MB, il 3,65% dello spazio nei blocchi. Rimosse il 35% dei dati delle iscrizioni e 64 OP_RETURN oltre 83 byte. E soprattutto: zero transazioni legittime bloccate.[4]
Ma la rete non l'ha accettato. Il supporto dei miner si fermò al 2,53% contro il 55% richiesto, e l'8 agosto 2026 la catena si spezzò: due blocchi, poi il silenzio. Il mese scorso ne ho ricostruito la dinamica completa — vale la pena leggerla, perché è il caso in cui la governance di Bitcoin ha risposto in modo netto.[3]
La lezione che nessuno si aspettava
Il dato più interessante di tutta la vicenda è emerso mesi dopo, e cambia la lettura.
Quando BIP-110 fallì, l'argomento più diffuso era: "BIP-110 cattura solo una piccola percentuale dello spam attuale, è irrilevante". Il numero era corretto. La conclusione no, e per due motivi.[3]
Primo: non si cancella un metaprotocollo cancellandone le mint. I 19 milioni di messaggi Alkanes sono interazioni con contratti che esistono già. Per piantare un nuovo contratto serve impiantare il suo codice — un binario WebAssembly compresso in un Taproot reveal, alcuni kilobyte. Ed è esattamente ciò che BIP-110 rende non valido: la regola sui push di witness a 256 byte invalida ogni embed di questo tipo.[3]
Su 60 giorni ci sono state 627 transazioni con la firma strutturale di un deploy di codice. Tutte e 627 superano il limite. La più piccola era di 260 byte; la maggior parte andava da un kilobyte a oltre sessanta. Il 93% dei binari distinti compare esattamente una volta e non viene mai ricaricato.[3]
Tradotto: BIP-110 non cancella le foglie, rende prohibitivamente costose le radici. Un protocollo che non riesce a piantare nuovo codice su chain ha una frontiera che smette di avanzare. Il prossimo Alkanes non viene costruito su Bitcoin L1.[3]
Secondo: raro non è la stessa cosa di innocuo. Il grande OP_RETURN è raro per volume, ma la sua traiettoria è quella che conta: piatta sul pavimento nel 2023 e 2024, poi con punte nel 2025 che si ripetono fino al 2026 — sempre più frequenti, dove prima non c'era niente.[3] La linea che si sta alzando è esattamente quella che la regola #1 taglia.[1]
E c'è una domanda che l'autore di quell'analisi lascia aperta, e che merita di restare aperta: è una parte di questa migrazione una risposta a BIP-110? Chi costruisce questi schemi stava già aggirando una porta che si vedeva chiudersi? Non lo sappiamo, e la catena non dice le motivazioni. Ma conta più di quanto sembri alla fine della storia.[3]
Dov'è oggi
Se si guarda la superficie OP_RETURN oggi, la categoria è il bulk dello spazio: dal 13% di dodici mesi fa al 34% attuale.[3] Alkanes è il 91% delle transazioni OP_RETURN.[3] Runes, che era stato la maggioranza assoluta delle transazioni Bitcoin per tutto il 2024, è sotto il 2%.[3] Le iscrizioni Ordinals hanno toccato 127,7 milioni e la febbre si è raffreddata.[8]
Il quadro del 2026 è quindi questo: il problema non è sparito, ha cambiato forma. Le iscrizioni enormi — i file da 400 kilobyte — sono state sostituite da un flusso costante di messaggi minuscoli. Al posto di un singolo blocco pieno di immagini, ci sono 2.540 messaggi da poche decine di byte in ogni blocco.[3]
È la differenza tra un diluvio e una pioggia costante. Il primo si vede e provoca danni visibili. Il secondo è più difficile da notare e, per la rete, probabilmente più difficile da fermare: perché a un certo punto, filtrare non è più tecnicamente possibile.
Ed è forse la lezione più onesta che si può ricavare da tutta questa storia. Bitcoin non ha un problema di spam. Ha un problema di confine: la linea tracciata tra "uso legittimo" e "abuso" non è nel protocollo, è nella politica, e in politica la linea si sposta ogni volta che qualcuno trova un modo nuovo per attraversarla.
La domanda che BIP-110 ha provato a rendere tecnica — "quanti byte di dati arbitrari sono troppi?" — era la domanda giusta. Ma il prezzo di chiedersela, in un sistema che non ha un governo, è che la risposta la dà chi ha l'hardware. E in quel caso specifico, l'hardware ha detto no.[3]
Fonti
- BIP-110 — Reduced Data Temporary Softfork — specifica, motivazione, razionale delle sette regole, parametri di attivazione
- Bitcoin stories — Ordinals and the Inscription Era — il meccanismo dell'inscrizione, il wrapper
OP_FALSE OP_IF, i dati sulle commissioni 2026 - Bitcoin Block Space Weekly #29 — Counting the Leaves — analisi di Alkanes sul 91% dell'OP_RETURN, la tesi "radici contro foglie", i 627 deploy
- Bitcoin Block Space Weekly #5 — BIP-110 Fixes This — i dati dei test su 1.441 blocchi: 8.780 transazioni filtrate, zero legittime bloccate
- Spark — Bitcoin Ordinals and Inscriptions: Impact on Fees and Blocks — l'occupazione dello spazio nei blocchi e la storia delle commissioni 2023-2024
- Spark — Ordinals and BRC-20 in 2026 — l'evoluzione da ins mania a protocollo maturo, il confronto con Runes
- SUBFROST — Alkanes by the Numbers — la decodifica di ogni output OP_RETURN per marker di protocollo
- Blockonomi — Bitcoin Ordinals and Runes Statistics 2026 — il conteggio delle iscrizioni al 20 ottobre 2026
- Bitcoin Protocol Guide — Ordinals and Inscriptions — il calcolo dei costi e il confronto BRC-20 / Runes
- bitcoindev — The Cat, BIP draft discussion — discussione sulla polvere UTXO, gli Stamps e il Taproot annex
- Bitcoin Technical Overview — set UTXO, adozione Taproot, volumi delle iscrizioni e dei BRC-20
- Spark — Bitcoin Token Standards Compared — il modello dello stato fuori-catena di BRC-20 e il costo dei trasferimenti